Domain cavaletto.de kaufen?
Wir ziehen mit dem Projekt
cavaletto.de um.
Sind Sie am Kauf der Domain
cavaletto.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cavaletto.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
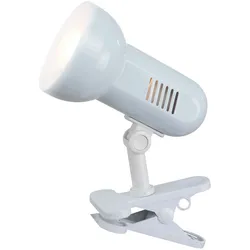
Praktische Schreib Tisch Leuchte Klemm Strahler Regal Spot Lampe Globo 5496Beschreibung Praktische Klemmleuchte für den universellen Einsatz. Zur optimalen Ausleuchtung des gewünschten Bereichs lässt sich dieser Klemmstrahler schnell an Tischen, Schränken oder Regalen befestigen. Dabei sticht die solide Verarbeitung in Verbindung mit dem frischen, modernen Look direkt ins Auge. Das Leuchtmittel ist nicht im Lieferumfang enthalten. Details • Leuchtentyp: Klemmstrahler • Gestell: Metall • Farbe: weiß • Beweglicher Spot, Schalter • Durchmesser Lampenschirm in cm: 9 • Länge Klammer in cm: 11 • Maße LxH in cm: 15,5x21 • Kabellänge in cm: 160 • Fassung: 1x E27 R63 • Leuchtmittel im Lieferumfang: Nein • Leuchtmittel: max. 1x 40 Watt • Stromversorgung: 220-240V, 50-60Hz Leuchtentyp: Klemmstrahler Gestell: Metall Farbe: weiß Beweglicher Spot, Schalter Maße LxH in cm: 15,5x2112,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
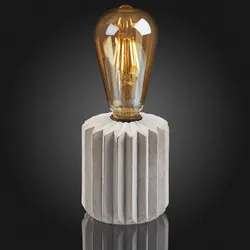
Hellum Tisch-Lampe 523973Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichAusführung=sonstigeAnzahl der Lichtpunkte=1Leuchtmittel=LED austauschbarMit Leuchtmittel=jaFarbe=weißBatteriebetrieben=jaHöhe/Tiefe=100 mmDurchmesser=90 mm19,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Carofiglio, Gianrico: Drei Uhr morgensDrei Uhr morgens , Schläos in Marseille: Die bewegende Geschichte der Annäherung von Vater und Sohn. Eine Fahrt nach Marseille wird für Antonio und seinen Vater zu einer Reise in die Erinnerung und nach innen. Der verschlossene Gymnasiast muss zu einer neurologischen Untersuchung, die vorschreibt, zwei Tage und zwei Nächte ohne Schlaf zuzubringen. Sein Vater, der früh die Familie verlassen hat und zu dem er ein kühles Verhältnis hat, begleitet ihn. Erstmals erfahren die beiden eine nie gekannte Intimität: Der Vater erzählt von seiner Jugend, von der Bekanntschaft mit der Mutter des Jungen - der Sohn von seinen Hoffnungen und Ängsten. Der Aufenthalt vollzieht sich zwischen Wachzustand und Erschöpfung, er führt in anrüchige Viertel, an atemberaubende Strände, ins Herz der pulsierenden Stadt. Eine Begegnung, die zwei Menschen für immer verändert. , Elektromotorenteile > Elektromotoren & -teile , Auflage: 3. unveränderte Auflage, Erscheinungsjahr: 20230328, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#145#, Autoren: Carofiglio, Gianrico, Übersetzung: Koskull, Verena von, Auflage: 23003, Auflage/Ausgabe: 3. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Annäherung; Beziehung; Empathie; Frankreich; Intimität; Konflikt; Marseille; Sohn; TransferBibliothek; Vater, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 22, Gewicht: 365, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
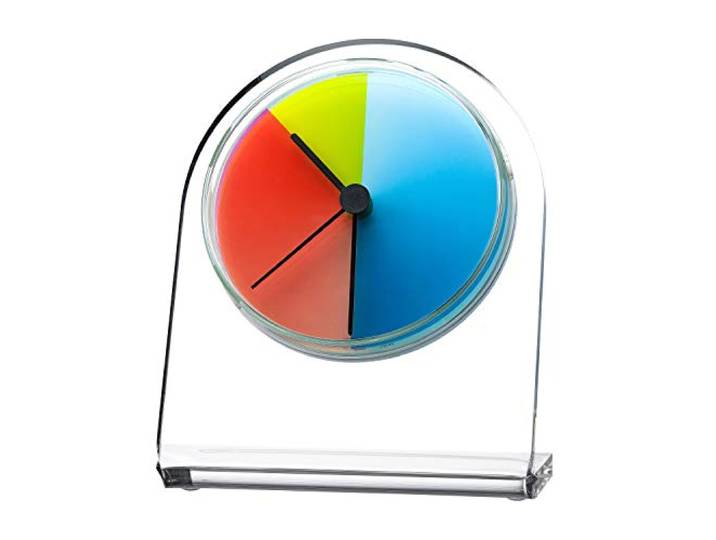
Petriplex classic, Acryl Tisch- und Regal Uhr (Buffetuhr)<p>Die <strong>Petriplex Classic</strong> Tisch- und Regal Uhr ist ein faszinierendes Wohnaccessoire, das mit seiner einzigartigen <strong>Rainbow Emotion</strong> Farbgestaltung begeistert. Diese <strong>Buffetuhr</strong> aus hochwertigem Acryl (Plexiglas) bringt nicht nur Farbe in dein Zuhause, sondern sorgt auch für eine stimmungsvolle Atmosphäre. Mit einem Durchmesser von <strong>150 mm Höhe</strong>, <strong>120 mm Breite</strong> und <strong>80 mm Tiefe</strong> ist sie kompakt und passt perfekt auf Tische oder Regale.</p><p>Das Besondere an dieser Uhr ist die innovative Form- und Musteränderung, die jede Minute ein neues Bild zeigt. So wird die Zeit nicht nur abgelesen, sondern auch visuell erlebt. Das hochwertige <strong>Junghans Quarz Uhrwerk</strong> garantiert einen langen und zuverlässigen Gebrauch, sodass du dich stets auf die präzise Zeitmessung verlassen kannst.</p><p>Die mehrfarbige Gestaltung der Uhr macht sie zu einem echten Blickfang in jedem Raum. Egal, ob im Wohnzimmer, Büro oder in der Küche, die <strong>Petriplex Classic</strong> Uhr setzt farbenfrohe Akzente und sorgt für gute Laune. Mit ihrem modernen Design und der praktischen Funktionalität ist sie die ideale Wahl für alle, die Wert auf Stil und Qualität legen.</p>179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praktische Schreib Tisch Leuchte Klemm Strahler Regal Spot Lampe Globo 5496Beschreibung Praktische Klemmleuchte für den universellen Einsatz. Zur optimalen Ausleuchtung des gewünschten Bereichs lässt sich dieser Klemmstrahler schnell an Tischen, Schränken oder Regalen befestigen. Dabei sticht die solide Verarbeitung in Verbindung mit dem frischen, modernen Look direkt ins Auge. Das Leuchtmittel ist nicht im Lieferumfang enthalten. Details • Leuchtentyp: Klemmstrahler • Gestell: Metall • Farbe: weiß • Beweglicher Spot, Schalter • Durchmesser Lampenschirm in cm: 9 • Länge Klammer in cm: 11 • Maße LxH in cm: 15,5x21 • Kabellänge in cm: 160 • Fassung: 1x E27 R63 • Leuchtmittel im Lieferumfang: Nein • Leuchtmittel: max. 1x 40 Watt • Stromversorgung: 220-240V, 50-60Hz Leuchtentyp: Klemmstrahler Gestell: Metall Farbe: weiß Beweglicher Spot, Schalter Maße LxH in cm: 15,5x2112,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Hellum Tisch-Lampe 523973Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichAusführung=sonstigeAnzahl der Lichtpunkte=1Leuchtmittel=LED austauschbarMit Leuchtmittel=jaFarbe=weißBatteriebetrieben=jaHöhe/Tiefe=100 mmDurchmesser=90 mm19,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Carofiglio, Gianrico: Drei Uhr morgensDrei Uhr morgens , Schläos in Marseille: Die bewegende Geschichte der Annäherung von Vater und Sohn. Eine Fahrt nach Marseille wird für Antonio und seinen Vater zu einer Reise in die Erinnerung und nach innen. Der verschlossene Gymnasiast muss zu einer neurologischen Untersuchung, die vorschreibt, zwei Tage und zwei Nächte ohne Schlaf zuzubringen. Sein Vater, der früh die Familie verlassen hat und zu dem er ein kühles Verhältnis hat, begleitet ihn. Erstmals erfahren die beiden eine nie gekannte Intimität: Der Vater erzählt von seiner Jugend, von der Bekanntschaft mit der Mutter des Jungen - der Sohn von seinen Hoffnungen und Ängsten. Der Aufenthalt vollzieht sich zwischen Wachzustand und Erschöpfung, er führt in anrüchige Viertel, an atemberaubende Strände, ins Herz der pulsierenden Stadt. Eine Begegnung, die zwei Menschen für immer verändert. , Elektromotorenteile > Elektromotoren & -teile , Auflage: 3. unveränderte Auflage, Erscheinungsjahr: 20230328, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#145#, Autoren: Carofiglio, Gianrico, Übersetzung: Koskull, Verena von, Auflage: 23003, Auflage/Ausgabe: 3. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Annäherung; Beziehung; Empathie; Frankreich; Intimität; Konflikt; Marseille; Sohn; TransferBibliothek; Vater, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 144, Höhe: 22, Gewicht: 365, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zulley, Jürgen: Unsere Innere UhrUnsere Innere Uhr , Natürliche Rhythmen nutzen und der Non-Stop-Belastung entgehen , Sport-Kolbenringe > Chiptuning & Motortuning , Auflage: 3., Auflage, Erscheinungsjahr: 20171113, Produktform: Kartoniert, Titel der Reihe: Erste Hilfen#1#, Autoren: Zulley, Jürgen~Knab, Barbara, Auflage: 17003, Auflage/Ausgabe: 3., Auflage, Seitenzahl/Blattzahl: 223, Keyword: Biorhythmus; Chronobiologie; Hilfe bei Schlafproblemen; Leistungsfähigkeit durch Schlaf; Psychologischer Ratgeber; Ratgeber; Schlafforschung; Schlafmedizin; auf den Körper hören; innere Balance; innerer Rhythmus; mehr Erholung, Fachschema: Hilfe / Lebenshilfe~Lebenshilfe~Schlaf / Schlafstörung~Schlafstörung, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Thema: Optimieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Schlafstörungen und Therapie, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mabuse-Verlag GmbH, Verlag: Mabuse-Verlag GmbH, Verlag: Mabuse, Länge: 190, Breite: 120, Höhe: 17, Gewicht: 245, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A6119775, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 173542124,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.